在多账号、多团队并行使用云资源的背景下,权限管理已经成为云安全与合规的第一道防线。
如果权限设计不当,轻则误操作删除资源,重则导致 数据泄露、账号被控、合规失败。
在 Alibaba Cloud 国际环境中,RAM(Resource Access Management) 是实现 身份管理、权限控制与账号治理 的核心服务。
本文将围绕 阿里云国际 RAM 权限管理,系统讲解 权限模型、最佳实践、企业级设计思路与常见避坑点,帮助你构建 安全、可控、可审计的云账号体系。
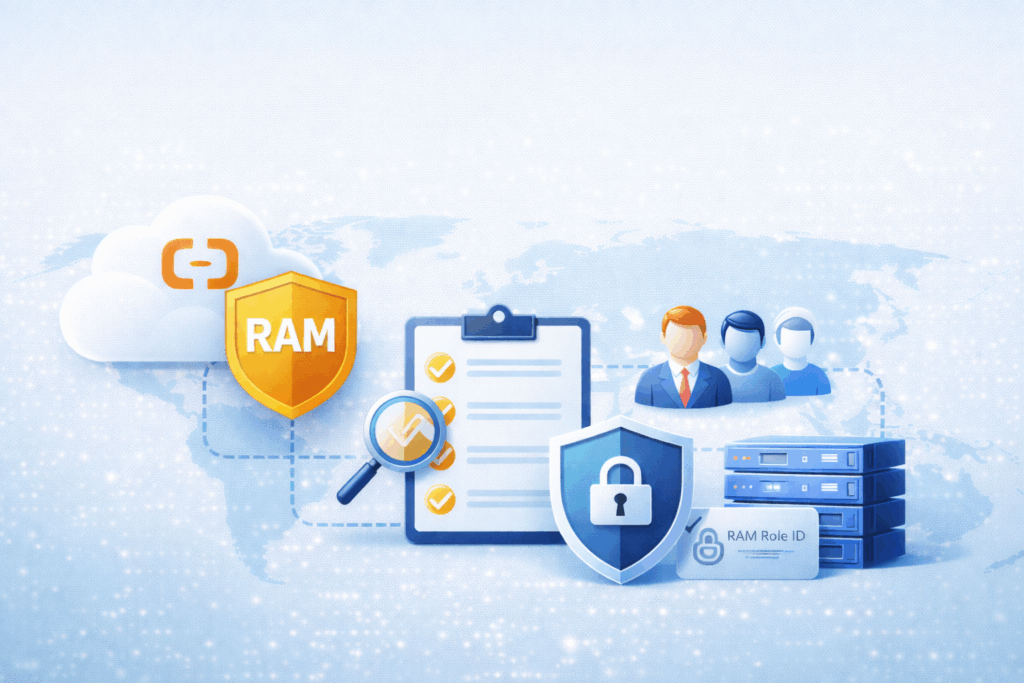
一、什么是阿里云 RAM?(搜索引擎核心)
阿里云 RAM(Resource Access Management) 是阿里云提供的 身份与访问管理服务,用于:
- 管理用户、角色与身份
- 精细化控制资源访问权限
- 支持多账号与企业级治理
官方定义(外链):
https://www.alibabacloud.com/help/en/resource-access-management/latest/what-is-ram
一句话理解:
RAM = 谁(身份)可以在什么时候,对哪些云资源,执行哪些操作。
二、为什么 RAM 是企业云安全的核心?
在企业真实环境中,常见风险包括:
- 共用主账号(Root)
- 权限过大、无最小化原则
- 无法审计谁做了什么
- 离职人员权限未回收
👉 90% 的云安全事故,源头都是权限问题。
三、阿里云 RAM 的核心组成(必须理解)
1️⃣ RAM 用户(User)
- 代表真实人员或程序
- 不建议直接绑定高权限
2️⃣ RAM 角色(Role)
- 推荐用于跨账号 / 程序访问
- 支持临时凭证(STS)
- 企业级最佳实践首选
3️⃣ 权限策略(Policy)
- 定义允许或拒绝的操作
- 支持 JSON 精细化控制
4️⃣ 资源(Resource)
- ECS、OSS、RDS 等云资源
- 可按资源粒度授权
四、企业级 RAM 权限设计原则(重点)
✅ 1. 最小权限原则(Least Privilege)
- 只给“必须的权限”
- 避免使用 AdministratorAccess
✅ 2. 人与程序权限分离
- 人员:RAM 用户
- 程序:RAM 角色 + STS
✅ 3. 拒绝 Root 账号日常使用
- Root 仅用于账号级管理
- 启用 MFA
- 日常运维全部使用 RAM
五、阿里云国际环境下的典型权限架构
主账号(Root)
│
├─ RAM 管理员(权限管理)
├─ 运维角色(ECS / 网络)
├─ 财务角色(账单 / 成本)
└─ 程序角色(STS)
架构优势
- 权责清晰
- 易于审计
- 降低误操作风险
六、RAM 权限策略设计最佳实践
🔐 1. 使用系统策略 + 自定义策略组合
- 系统策略:快速起步
- 自定义策略:精细控制
🔐 2. 避免“*”通配符
- 避免 Action: *
- 避免 Resource: *
🔐 3. 按业务维度拆分权限
- 运维
- 开发
- 财务
- 安全
七、RAM 与多账号 / 多环境管理
在企业国际业务中,通常会:
- 不同国家 / 区域独立账号
- 不同环境(Prod / Test)独立账号
RAM 用于:
- 统一权限模型
- 跨账号角色访问
- 降低管理复杂度
多云与多账号治理可参考(内链):
企业云架构与账号治理实践
https://www.91-cloud.com/blog/2025/12/19/aws-gcp-aliyun-huawei-cloud/
八、RAM 与审计、安全联动(不能忽略)
推荐联动方式
- RAM + ActionTrail(操作审计)
- RAM + 日志分析
- RAM + 安全告警
👉 权限必须“可追溯”,否则等于没管。
九、RAM 在跨境 / 国际业务中的注意事项
- 不同国家合规要求不同
- 权限审计要求更严格
- 第三方访问必须最小化
十、常见 RAM 权限管理误区(高频踩坑)
❌ 所有人都是管理员
❌ 程序使用固定 AccessKey
❌ 权限长期不回收
❌ 无策略命名规范
❌ 无审计与告警
十一、企业级实施建议(落地路径)
推荐步骤
- 禁止 Root 日常使用
- 梳理人员与系统身份
- 设计角色与策略模型
- 启用审计与定期复查
十二、总结
阿里云国际 RAM 权限管理 是企业云安全的基础工程。
通过合理的权限模型与治理策略,企业可以实现:
- 安全可控的账号体系
- 可审计、可追责的操作记录
- 支撑多账号与国际业务扩展
如果你需要 阿里云国际 RAM 权限设计、账号治理或多云安全方案,可以参考我们的实战经验:
2 回复
Start sharing, start earning—become our affiliate today!
ok