随着生成式 AI、企业智能助手和 AI SaaS 平台快速发展,大模型 API 已成为企业连接用户与人工智能服务的重要入口。然而,开放 API 接口也带来了身份认证、恶意调用、Prompt Injection(提示词注入)、敏感数据泄露及高额资源消耗等安全风险。
对于部署在 AWS、Google Cloud、阿里云国际或华为云国际上的 AI 应用,大模型 API 安全不仅关系到用户数据保护,还直接影响 GPU 资源成本、业务稳定性与企业合规。
本文将围绕大模型 API 安全架构、身份鉴权、访问限流、数据保护、日志审计与多云安全策略,介绍企业级 AI 服务的安全防护方法。
如果企业正在规划 AI 基础设施,建议先阅读《企业如何部署 AI 推理服务器?》,了解 GPU 计算、API 接入和多云部署的整体设计。
一、为什么大模型 API 安全如此重要?
传统 Web API 主要处理业务数据,而大模型 API 还会接收自然语言提示词、企业知识库内容和模型生成结果,因此面临更多特有风险。
常见安全问题包括:
- API Key 泄露:攻击者盗用密钥调用付费模型。
- Prompt Injection:恶意输入诱导模型偏离预期行为。
- 敏感信息泄露:模型输出包含不应公开的数据。
- 恶意高频请求:持续消耗 GPU、Token 和计算资源。
- 越权访问:不同租户之间的数据或模型权限隔离失败。
这些问题可能导致服务不可用、客户数据泄露或云计算账单异常。
根据 OWASP 大模型应用安全风险项目,提示词注入、敏感信息披露以及资源滥用等问题都值得企业重点关注。
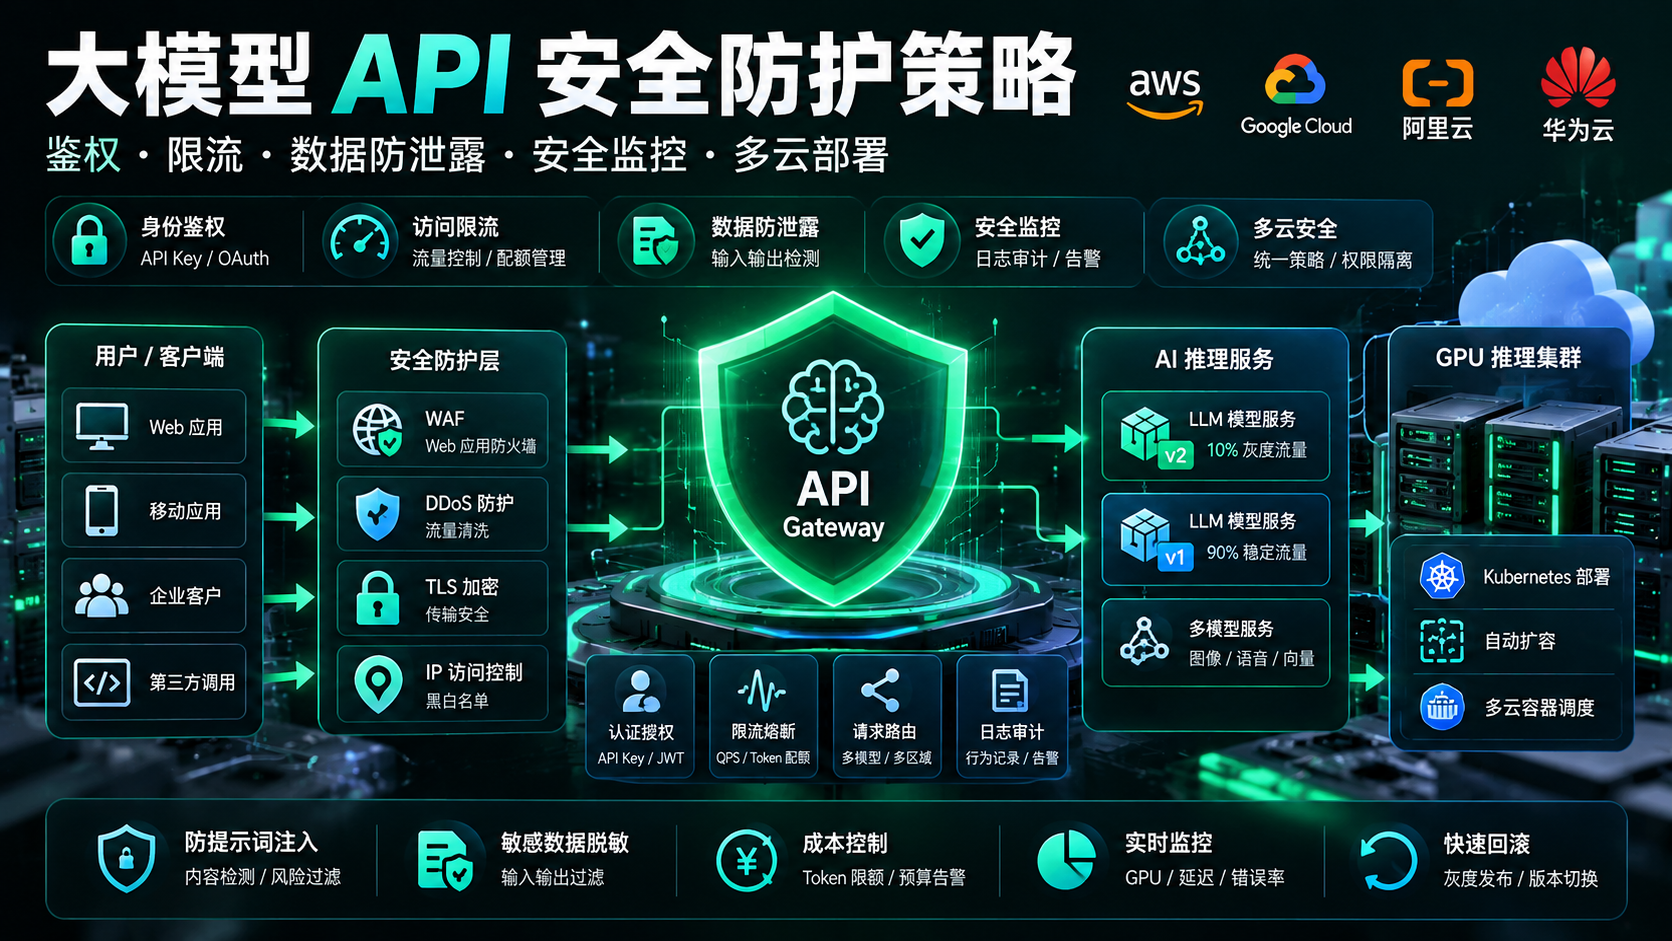
二、大模型 API 安全架构如何设计?
企业应采用分层防护,而不是仅依赖 API Key 或单一防火墙。
推荐架构:
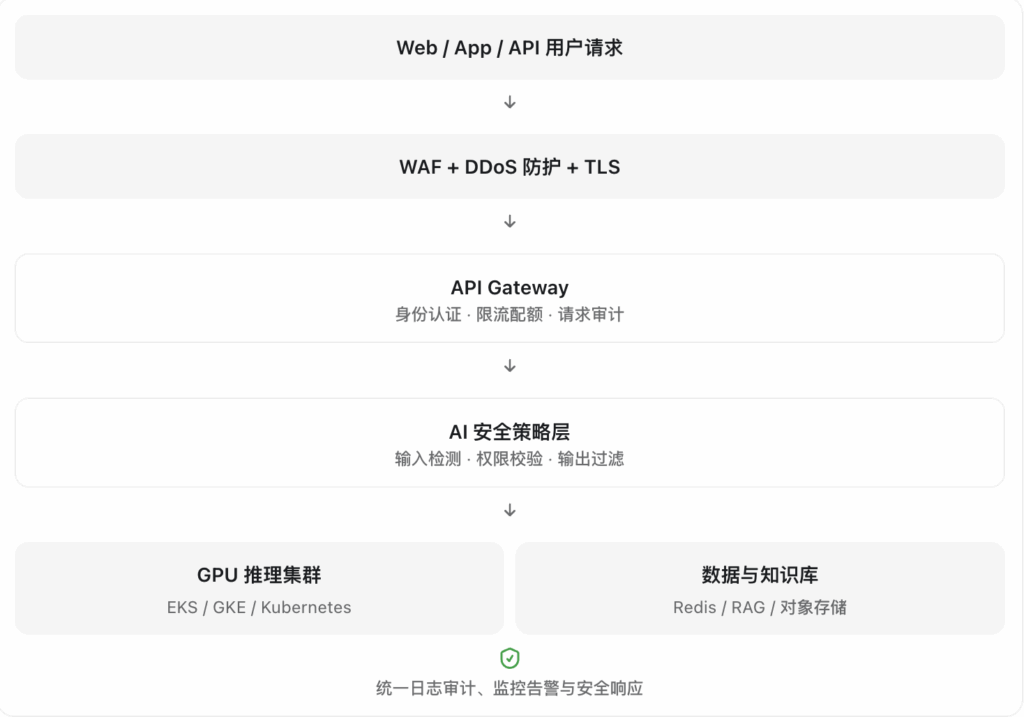
这种架构可以将网络安全、访问控制与模型安全分别管理,减少单点防护失效造成的风险。
关于 API 网关的路由和部署方式,可以结合站内《大模型 API 网关架构设计》进一步优化。
三、大模型 API 身份认证与访问控制
身份认证是大模型 API 安全的第一道防线。
1. API Key 管理
API Key 适用于服务端调用,但不能直接写入公开的前端代码。
企业应采用以下措施:
- 不同客户使用独立密钥。
- 设置密钥有效期与轮换机制。
- 使用 Secrets Manager 等服务存储密钥。
- 对密钥绑定模型权限和调用配额。
2. JWT 与 OAuth 2.0
对于企业 SaaS 平台,可以使用 OAuth 2.0 或 JWT 实现用户身份验证。
例如,普通用户只能访问基础模型,而管理员可以调用高性能推理服务。需要注意,JWT 验证还应检查签名、有效期、签发者与受众。
3. 多租户权限隔离
企业应通过 Tenant ID、IAM 策略和数据访问权限限制不同客户之间的操作范围。
尤其在 RAG 知识库场景中,必须在检索阶段验证用户权限,不能仅依赖模型提示词阻止越权访问。
四、如何防止大模型 API 被恶意调用?
恶意调用可能导致 GPU 利用率持续升高,甚至造成推理服务中断。
1. API 限流
建议根据用户等级设置不同限额。
| 用户类型 | 示例请求限制 | Token 配额 |
|---|---|---|
| 免费测试用户 | 10 次/分钟 | 低 |
| 标准用户 | 60 次/分钟 | 中 |
| 企业用户 | 按合同配置 | 高 |
以上仅为策略示例,实际阈值应根据模型吞吐、并发能力和服务等级测试确定。
2. Token 与 GPU 成本控制
大模型服务不能只限制请求次数,还需要限制输入 Token、输出 Token、并发推理数量和单客户预算。
例如,针对长上下文模型,应设置合理的最大上下文长度,避免少量超长请求占满 GPU 显存。
企业还可以结合《GPU 实例如何实现自动扩容?》建立资源上限,防止自动扩容引起预算失控。
3. DDoS 与 WAF 防护
针对 HTTP Flood、异常请求和恶意机器人,可采用 AWS WAF、AWS Shield 或对应云厂商的安全产品。
参考 AWS WAF 官方文档。
需要注意,WAF 主要防护网络和 HTTP 层攻击,无法单独解决模型层面的提示词注入。
五、Prompt Injection 与敏感数据泄露防护
Prompt Injection 是大模型 API 安全中需要特别关注的问题。
攻击者可能通过用户输入、网页内容或知识库文档,诱导模型忽略既定规则、泄露信息或调用不应使用的工具。
建议采取以下措施:
第一,区分可信指令与外部内容。 不应将用户上传文档或检索结果当作系统级指令。
第二,限制模型工具权限。 文件读取、数据库查询和外部 API 调用应通过独立的权限系统验证。
第三,建立输出检测机制。 对身份证号、密钥、客户资料等敏感信息进行检测与必要的脱敏。
第四,执行安全测试。 定期使用恶意提示词样本测试模型在不同场景下的表现。
企业还应对知识库、对象存储和日志数据配置加密及访问控制,避免敏感信息通过调试日志暴露。
六、多云 AI API 安全防护方案
当企业同时使用 AWS、GCP、阿里云国际和华为云国际部署 AI 服务时,安全策略需要保持一致。
建议采用统一的 API 接入与身份管理层,各云平台分别运行独立的推理集群。
例如:
- AWS EKS 承载部分 LLM 推理任务。
- GCP GKE 承载其他 AI 模型。
- 阿里云国际部署面向亚洲的应用。
- 华为云国际承载符合业务区域要求的服务。
通过统一网关实施身份验证、限流和日志管理,同时在各云平台设置独立的 IAM、网络访问控制和密钥管理机制。
具体调度架构可参考《多云 AI 容器调度优化方案》。
跨云通信还应使用 TLS 加密,并根据安全需求选择 VPN、专线或私有网络互联。
七、大模型 API 日志审计与安全监控
企业应建立持续监控体系,重点关注以下指标:
| 监控指标 | 主要目的 |
|---|---|
| API 请求量 | 识别异常流量 |
| 401 / 403 错误 | 发现认证与权限异常 |
| 429 错误 | 识别限流触发情况 |
| GPU 利用率 | 监测资源异常消耗 |
| Token 使用量 | 识别成本异常 |
| P95 / P99 延迟 | 发现性能下降 |
推荐使用 CloudWatch、Cloud Monitoring、Prometheus 与 Grafana 等工具。
日志中不应默认保存完整提示词、API 密钥或敏感业务数据。对于确有必要保留的内容,应配置脱敏、访问权限和数据保留期限。
当检测到攻击时,可通过 API 网关封禁密钥、调整限流策略,必要时回滚异常版本。具体方法可参考《AI 服务灰度发布实践》。
八、企业部署大模型 API 安全的常见问题
大模型 API 只使用 HTTPS 是否安全?
不够。HTTPS 负责传输加密,还需要身份认证、权限控制、限流、模型输入输出防护和日志审计。
API Gateway 可以防止 Prompt Injection 吗?
普通 API Gateway 无法完全阻止提示词注入。企业需要结合模型安全策略、工具权限控制、输入输出检测和人工测试。
多云部署会增加安全风险吗?
多云环境增加了身份、网络与日志管理复杂度,但通过统一安全策略和独立权限隔离,可以有效控制相关风险。
九、总结:如何构建企业级大模型 API 安全体系?
大模型 API 安全不是部署一个 WAF 就能完成的工作,而是需要从网络、身份、模型、数据和运维多个层面建立持续防护机制。
企业应优先完成 API 鉴权、调用限流、Token 预算、Prompt Injection 防护、多租户隔离和日志监控,再根据业务规模逐步完善跨云安全管理。
对于计划建设 AI SaaS、海外 AI API 或多云推理平台的企业,91CLOUD 多云服务平台 可提供 AWS、Google Cloud、阿里云国际和华为云国际相关的云资源与技术支持,帮助企业规划稳定、安全且成本可控的 AI 基础设施。